


Dieser Leitfaden zeigt, was die beiden Regelwerke jeweils verlangen, welche Angaben Sie brauchen und wie Sie Register und Verzeichnis so verbinden, dass beide aktuell bleiben. Die Beispiele sind erfunden.
Was ISO 27001 und DSGVO jeweils verlangen
ISO/IEC 27001:2022 verlangt in Anhang A.5.9 ein Inventar der Informationen und anderen zugehörigen Werte, einschließlich der Eigentümer. Die Kontrollen daneben bauen darauf auf: A.5.10 regelt den zulässigen Gebrauch, A.5.12 die Klassifizierung von Informationen und A.5.13 ihre Kennzeichnung. Wer zertifiziert werden will, zeigt dem Auditor also eine gepflegte Liste mit Verantwortlichen und einer Einstufung.
Die DSGVO spricht nicht von Assets. Art. 30 Abs. 1 DSGVO verlangt ein Verzeichnis der Verarbeitungstätigkeiten mit Zwecken, Kategorien von Betroffenen und Daten, Empfängern, Drittlandübermittlungen sowie, wenn möglich, Löschfristen und einer allgemeinen Beschreibung der technischen und organisatorischen Maßnahmen (TOM) nach Art. 32 Abs. 1 DSGVO. Art. 32 Abs. 1 lit. b DSGVO nennt die Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Systeme und Dienste. Diese Maßnahmen können Sie nur beschreiben, wenn Sie wissen, auf welchen Systemen eine Verarbeitung läuft.
Das BSI geht im IT-Grundschutz denselben Weg: Die Strukturanalyse nach BSI-Standard 200-2 erfasst Geschäftsprozesse, Anwendungen, IT-Systeme, Räume und Verbindungen, die Schutzbedarfsfeststellung ordnet sie in die Kategorien normal, hoch und sehr hoch ein.
Die Gemeinsamkeit ist offensichtlich: Beide Seiten brauchen dieselben Systeme, nur aus einem anderen Blickwinkel. Das ISMS fragt: Welche Werte haben wir, und wie wichtig sind sie? Der Datenschutz fragt: Welche Verarbeitung läuft wo, und wie ist sie geschützt?
Warum zwei Listen nicht funktionieren
In vielen Unternehmen pflegt die IT eine Excel-Liste der Systeme, die oder der Datenschutzbeauftragte ein Verzeichnis in Word. Beide entstehen getrennt, beide veralten getrennt.
- Widersprüche: Im Verzeichnis steht „Personalakte im Fileserver“, die IT hat die Akte längst in eine Cloud-Anwendung verschoben.
- Doppelte Arbeit: Ein neues System wird zweimal erfasst, mit zwei Zuständigen und zwei Einstufungen.
- Lücken bei Vorfällen: Fällt ein Server aus oder wird er angegriffen, fragt der Datenschutz: Welche Verarbeitungen sind betroffen? Ohne Verknüpfung beginnt die Suche per E-Mail.
- TOM ohne Bezug: Die TOM-Liste beschreibt Maßnahmen, die niemand einem konkreten System zuordnen kann.
Ein Register, zwei Sichten: so bauen Sie es auf
- Umfang festlegen. Orientieren Sie sich am Geltungsbereich Ihres ISMS: Standorte, Bereiche, Dienstleister.
- Systeme und Dienste erfassen. Server, Arbeitsplätze, Netzwerkkomponenten, Fachanwendungen und Cloud-Dienste. In der Produktion gehören auch Steuerungen, Bedienstationen und Terminals dazu.
- Zuständige benennen. Jedes Asset bekommt eine verantwortliche Person oder Abteilung, nicht „die IT“.
- Schutzbedarf einstufen. Vertraulichkeit, Integrität und Verfügbarkeit, je normal, hoch oder sehr hoch. Ein System erbt mindestens den Schutzbedarf der Daten, die es verarbeitet.
- Verarbeitungstätigkeiten verknüpfen. Jede Tätigkeit im Verzeichnis verweist auf die Assets, auf denen sie läuft, statt Systeme als Freitext zu nennen.
- TOM zuordnen. Beschreiben Sie die TOM einmal und verweisen Sie auf die Maßnahmen des ISMS, die sie umsetzen.
- Pflege koppeln. Jede Einführung, Änderung oder Abschaltung eines Systems aktualisiert das Register, und das Verzeichnis folgt über die Verknüpfung.
Welche Angabe wohin gehört
| Angabe | Asset-Register (ISO 27001) | Verzeichnis (Art. 30 DSGVO) |
|---|---|---|
| Bezeichnung und Typ | Ja, eindeutig | Verweis auf das Asset |
| Zuständige Person oder Abteilung | Ja (A.5.9) | Zuständigkeit für die Tätigkeit |
| Schutzbedarf (Vertraulichkeit, Integrität, Verfügbarkeit) | Ja | Grundlage der TOM |
| Zweck und Rechtsgrundlage | Nein | Ja |
| Kategorien von Betroffenen und Daten | Hinweis „personenbezogene Daten“ genügt | Ja |
| Empfänger und Drittländer | Standort des Dienstes, Anbieter | Ja |
| Löschfristen | Nein | Ja, wenn möglich |
| Technische und organisatorische Maßnahmen | Maßnahmen des ISMS | Allgemeine Beschreibung, Verweis auf ISMS |
Die Tabelle zeigt die Arbeitsteilung: Das Register beschreibt die Technik, das Verzeichnis die Verarbeitung. Verbunden sind sie über den Verweis.
Beispiel aus dem Maschinenbau
Das Beispiel ist erfunden. Ein Maschinenbauer mit 180 Beschäftigten bereitet die Zertifizierung nach ISO 27001 vor. Die IT hat eine Liste mit 140 Einträgen, das Verzeichnis der Datenschutzbeauftragten 23 Tätigkeiten.
- Abgleich: Die Tätigkeit „Zeiterfassung“ nennt nur „Zeiterfassungssystem“. Tatsächlich laufen Daten über sechs Terminals in der Halle, einen Server und eine Cloud-Anwendung des Anbieters. Keines der Terminals stand in der IT-Liste, weil sie die Instandhaltung betreut.
- Schutzbedarf: Die Tätigkeit „Lohnabrechnung“ verarbeitet Gesundheitsdaten (Krankmeldungen). Die Cloud-Anwendung dafür stand im Register auf „normal“ und wird auf „hoch“ für Vertraulichkeit angehoben.
- Ergebnis: Ein Register mit 152 Assets, jede Tätigkeit verweist auf ihre Systeme. Fällt der Zeiterfassungsserver aus, sieht der Datenschutz sofort, welche Tätigkeiten betroffen sind.
Klassifizierung ohne Übertreibung
Viele Register scheitern an zu feinen Stufen. Drei Stufen je Schutzziel reichen den meisten Unternehmen, und sie passen zur Methodik des BSI. Wichtiger als die Zahl der Stufen sind klare Regeln:
- Kriterien schriftlich: Wann ist Vertraulichkeit „hoch“? Etwa bei besonderen Kategorien nach Art. 9 DSGVO, bei Geschäftsgeheimnissen oder bei Konstruktionsdaten von Kunden.
- Vererbung: Ein System übernimmt den höchsten Schutzbedarf der Informationen, die es verarbeitet.
- Kennzeichnung: Was klassifiziert ist, wird nach A.5.13 auch erkennbar gemacht, etwa im Dokumentenkopf.
Checkliste
- Der Umfang des Registers entspricht dem Geltungsbereich des ISMS.
- Systeme, Anwendungen und Cloud-Dienste sind erfasst, auch in der Produktion.
- Jedes Asset hat eine zuständige Person oder Abteilung.
- Vertraulichkeit, Integrität und Verfügbarkeit sind nach festen Kriterien eingestuft.
- Jede Verarbeitungstätigkeit verweist auf ihre Assets.
- Die TOM verweisen auf die Maßnahmen des ISMS.
- Neue, geänderte und abgeschaltete Systeme aktualisieren das Register verbindlich.
- Register und Verzeichnis haben einen bestätigten Prüfstand mit Datum.
Register und Verzeichnis in Complass
Zwei Tabellen per E-Mail abzugleichen, kostet jedes Jahr Tage. In Complass sind beide Seiten verbunden:
- Inventar: Sie übernehmen bestehende Excel- und CSV-Listen. Jedes Asset hat Typ, Zuständigkeit sowie Schutzbedarf für Vertraulichkeit, Integrität und Verfügbarkeit in den Stufen normal, hoch und sehr hoch. Die Übersicht zeigt, wie viele Assets noch ohne Zuständigkeit sind.
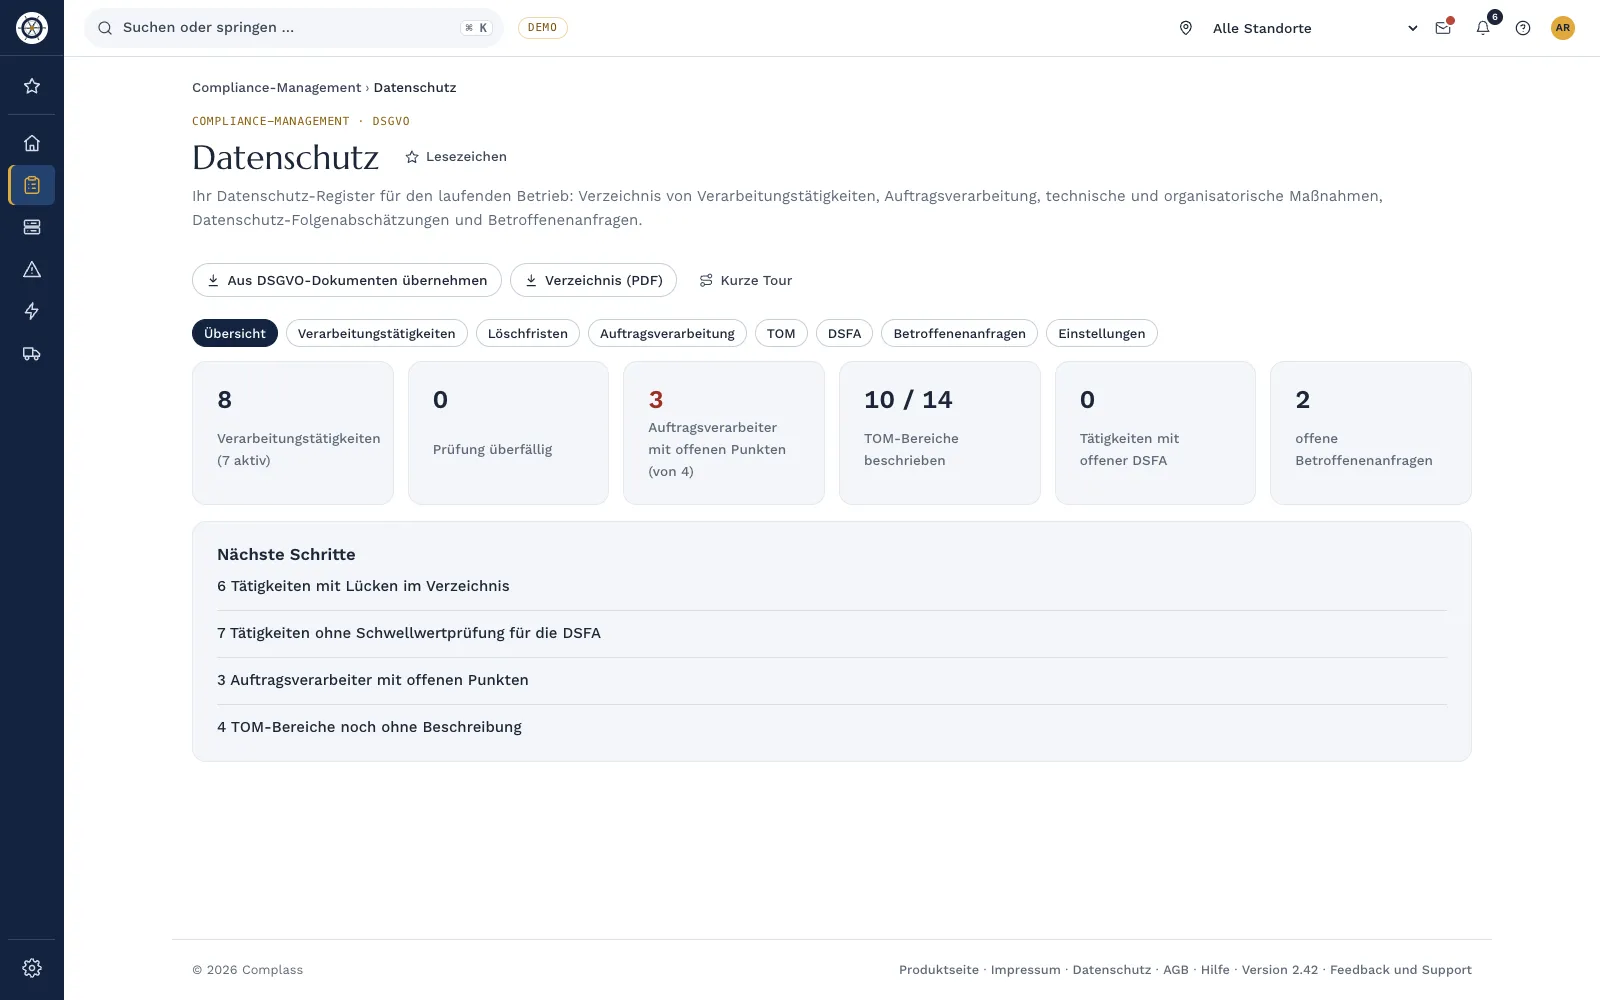
- Verzeichnis: Das Verzeichnis von Verarbeitungstätigkeiten enthält die Angaben nach Art. 30 DSGVO, als Verantwortlicher und als Auftragsverarbeiter, und zeigt fehlende Pflichtangaben.
- Verknüpfung: In jeder Verarbeitungstätigkeit wählen Sie die Assets und Systeme aus Ihrem Inventar, statt sie abzutippen.
- TOM: Zu jedem der 14 TOM-Bereiche nach Art. 32 DSGVO sehen Sie die verknüpften Maßnahmen und ihren Stand aus Ihren Projekten, etwa ISO 27001 oder NIS2.
Häufige Fragen
Verlangt die DSGVO ein Asset-Register?
Nein, nicht ausdrücklich. Art. 30 DSGVO verlangt das Verzeichnis, Art. 32 DSGVO angemessene Maßnahmen für die Systeme und Dienste. Ein Register macht beides prüfbar, weil Sie zeigen können, wo eine Verarbeitung läuft.
Brauchen kleinere Unternehmen ein Verzeichnis?
Art. 30 Abs. 5 DSGVO nimmt Unternehmen mit weniger als 250 Beschäftigten aus, aber nur, wenn die Verarbeitung kein Risiko birgt, nur gelegentlich erfolgt und keine besonderen Datenkategorien umfasst. Lohnabrechnung und Kundenverwaltung laufen nicht gelegentlich, deshalb führen in der Praxis fast alle Unternehmen ein Verzeichnis.
Müssen Risiken an Assets hängen?
Die aktuelle ISO 27001 schreibt das nicht vor. Viele Unternehmen tun es trotzdem, weil Zuständigkeit und Schutzbedarf am Asset die Bewertung erleichtern.
Wie fein muss das Register sein?
So fein, dass Zuständigkeit und Schutzbedarf eindeutig sind. Gleichartige Arbeitsplätze können Sie als Gruppe führen, ein Server mit Personaldaten steht einzeln darin.
Gehören OT-Anlagen in dasselbe Register?
Ja, soweit sie im Geltungsbereich liegen. Zeiterfassungsterminals, Kameras oder Zutrittssysteme in der Halle verarbeiten oft personenbezogene Daten. Wie Sie OT-Assets ohne Risiko für die Anlage erheben, zeigt der Leitfaden zum OT-Asset-Inventar.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie Inventar und Verzeichnis zusammenarbeiten.
Weiterlesen
- Leitfaden „OT-Asset-Inventar aufbauen in sechs Schritten“
- Leitfaden „Anwendbarkeitserklärung (SoA) nach ISO 27001 erstellen, mit Vorlage“
- Leitfaden „Pflichtdokumente nach ISO 27001 im Überblick“
- Whitepaper Datenschutz im Betrieb
- Datenschutz-Betrieb: Verzeichnis, TOM und Betroffenenanfragen
- Asset-Management: Inventar, Zonen und Herstellerhinweise
- ISO 27001 in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut der DSGVO und Ihre lizenzierten Ausgaben der Normen. Stand: November 2026.