

GRC-Plattform oder Suite
Weniger Einführungsprojekt. Mehr Umsetzung.
Große GRC-Suiten können sehr viel und brauchen dafür oft ein eigenes Einführungsprojekt. Complass ist eine GRC-Plattform mit fertigen Regelwerken.
Zwei Wege im Vergleich
Was sich im Alltag unterscheidet, Punkt für Punkt.
| Thema | Oft bei großen GRC-Suiten | Mit Complass |
|---|---|---|
| Start | Ein Einführungsprojekt richtet oft Datenmodell, Abläufe und Rollen ein. | Regelwerke sind fertig hinterlegt, mit Hilfetexten und Vorlagen. Den Testzugang legen Sie selbst an, auf Wunsch mit Beispielprojekt. |
| Preis | Ein Angebot gibt es oft erst nach dem Vertriebsgespräch. | Pakete und Preise stehen offen auf der Website. |
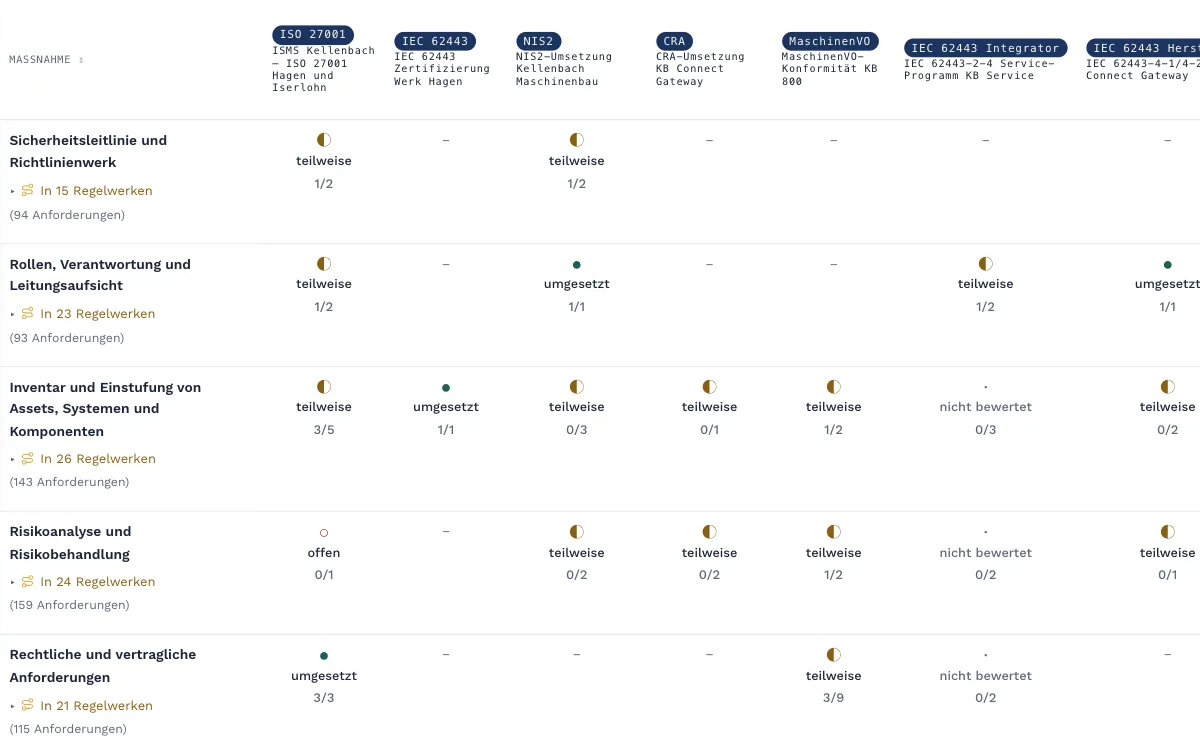
| Regelwerke | Inhalte kommen oft als Zusatzmodul oder werden im Projekt eingepflegt. | 26 Regelwerke sind buchbar. Eine Maßnahme zählt für jedes Regelwerk, das sie verlangt. |
| Industrie und Produkte | OT und Produktsicherheit sind oft eine Frage der Anpassung. | Zonen und Conduits nach IEC 62443, die CE-Cyberakte und die CRA-Meldungen sind fertig gebaut und buchbar, keine Anpassung. |
| Bedienung | Viele Funktionen, oft mit eigenem Schulungsbedarf. | Geführte Schritte je Regelwerk. Plattform-Schulungen sind in jedem Paket enthalten. |
| Ihre Daten | Der Export hängt oft vom Vertrag und vom Datenmodell ab. | Vollständiger Export jederzeit in offenen Formaten, mit beschriebenem Wechselweg. |
Was GRC bei Complass umfasst
Governance, Risiko und Compliance in einem Datenbestand. Jede Information pflegen Sie einmal, und jede Maßnahme zählt für jedes Regelwerk, das sie verlangt.
Geschäftsleitung und Managementbewertung
Beschlüsse, Überwachung und Schulungen der Geschäftsleitung nach § 38 BSIG. Die Managementbewertung nach Kap. 9.3 der ISO-Normen mit Eingaben, Ergebnissen als Aufgaben und persönlicher Bestätigung jedes teilnehmenden Mitglieds.
Risiken mit Ihrer Methode
Risikoregister mit Matrix, qualitativ, in Euro oder kombiniert, mit Risikoappetit und Behandlungsplan, verknüpft mit Assets, Schwachstellen und Vorfällen.
Internes Audit für jedes Regelwerk
Auditprogramm über den Zyklus, Auditplan und Checkliste. Feststellungen mit Ursache, Korrekturmaßnahme und Wirksamkeitsprüfung in einem Register.
Register statt Tabellen
Interessierte Parteien, Pflichten, ISMS-Rollen, Feststellungen, Ausnahmen und Zertifikate als Register, mit Verantwortlichen und Erinnerung an Prüftermine.
Gesellschaften und Standorte
Gesellschaften mit Muttergesellschaft und Anteil, Standorte je Gesellschaft und Rechte für eine ganze Gesellschaft. Die Konzernübersicht erscheint ab zwei Standorten.
Kontrolltests jede Nacht
Complass prüft nachts an Ihren Daten, ob eine Maßnahme noch belegt ist, etwa sichere Anmeldung aller Konten oder freigegebene Richtlinien.
Was passt zu Ihnen?
Eine große Suite passt besser, wenn …
- Sie ein internes Kontrollsystem für die Finanzberichterstattung oder eine Konzernrevision über alle Geschäftsprozesse im selben System führen wollen.
- Sie Datenmodell und Abläufe weitgehend selbst gestalten wollen.
- ein eigenes Team Einführung und Betrieb übernimmt.
Complass passt besser, wenn …
- Sie Informationssicherheit, NIS2, ISO 27001, CRA, IEC 62443 oder Datenschutz als ein Programm steuern und nachweisen wollen.
- Geschäftsleitung, Fachbereiche und Standorte im selben System arbeiten sollen.
- Ihr Team selbst umsetzt und Beratung gezielt dazukommt.
- Sie ohne eigenes Betriebsteam auskommen wollen, weil Complass die Plattform für Sie betreibt.
- Sie wissen wollen, was es kostet, bevor jemand anruft.
GRC steht für Governance, Risk und Compliance. Bei Complass umfasst es Informationssicherheit, Cybersicherheit, Produkt-Cybersicherheit und Datenschutz, nicht die Finanz-Compliance.
Complass mit Ihren eigenen Daten testen
Legen Sie Ihren Testzugang selbst an, auf Wunsch mit einem Beispielprojekt je Regelwerk. Wenn Sie Complass lieber erst gezeigt bekommen, fragen Sie eine Demo an.