

Dieser Leitfaden zeigt, was die Regeln konkret fordern, wie Sie Phishing-Übungen fair und mit dem Betriebsrat aufsetzen und was ein Prüfer sehen will. Die Beispiele sind erfunden.
Was Gesetz und Norm verlangen
- § 30 Abs. 2 Nr. 7 BSIG: Besonders wichtige und wichtige Einrichtungen brauchen grundlegende Schulungen und Sensibilisierungsmaßnahmen im Bereich der IT-Sicherheit. Die europäische Vorlage, Art. 21 Abs. 2 lit. g NIS2, spricht von grundlegenden Verfahren der Cyberhygiene und Schulungen zur Cybersicherheit.
- § 38 Abs. 3 BSIG: Die Geschäftsleitung muss regelmäßig an Schulungen teilnehmen, um Risiken und Risikomanagementpraktiken erkennen und bewerten zu können. Das gilt für jedes Mitglied persönlich.
- Art. 20 Abs. 2 NIS2: Die Mitgliedstaaten fordern die Einrichtungen auf, allen Beschäftigten regelmäßig entsprechende Schulungen anzubieten.
- Durchführungsverordnung (EU) 2024/2690, Anhang Nr. 8: Für bestimmte digitale Dienste, etwa Cloud, Rechenzentren und Managed Services, beschreibt die EU-Kommission das Programm genauer: wiederkehrend, auch für neue Beschäftigte und die Leitung, rollenbezogene Schulung und eine Bewertung der Wirksamkeit. Für alle anderen ist das eine gute Richtschnur.
- ISO/IEC 27001:2022: Kapitel 7.2 (Kompetenz) und 7.3 (Bewusstsein) sowie die Maßnahme A.6.3 aus Anhang A zu Sensibilisierung, Ausbildung und Schulung. Für die Kompetenz verlangt die Norm dokumentierte Information als Nachweis.
Praktische Hilfe bietet das BSI kostenlos: Der IT-Grundschutz-Baustein ORP.3 „Sensibilisierung und Schulung zur Informationssicherheit“ beschreibt Anforderungen an ein Schulungsprogramm.
Das Programm in fünf Bausteinen
- Zielgruppen festlegen. Alle Beschäftigten, dazu Rollen mit mehr Verantwortung: Administration, Entwicklung, Einkauf, Personal, Instandhaltung und die Geschäftsleitung. Externe mit Zugang zu Ihren Systemen gehören dazu.
- Inhalte auswählen. Phishing und Social Engineering, Passwörter und MFA, Umgang mit Daten, mobile Geräte, Melden von Vorfällen. Nennen Sie in jeder Schulung, wo und wie Beschäftigte einen Verdacht melden.
- Rhythmus planen. Einstieg beim Eintritt, Auffrischung mindestens jährlich, zusätzlich nach einem Vorfall oder einer neuen Bedrohung. Die Regeln nennen keine feste Frequenz, „regelmäßig“ müssen Sie selbst festlegen und begründen.
- Formate mischen. Kurze E-Learning-Einheiten für Büroarbeitsplätze, Unterweisungen am Schichtbeginn für die Produktion, Workshop oder Planspiel für die Leitung.
- Wirksamkeit messen. Bestehensquote im Abschlusstest, Meldungen verdächtiger Mails, Ergebnisse von Übungen, jeweils als Summen. Was Sie daraus ändern, halten Sie fest.
Wer was braucht: Beispielplan
| Zielgruppe | Inhalt | Rhythmus | Nachweis |
|---|---|---|---|
| Alle Beschäftigten | Grundkurs: Phishing, Passwörter und MFA, Daten, Melden | Beim Eintritt, dann jährlich | Teilnahme je Person mit Datum und Testergebnis „bestanden“ |
| Produktion ohne PC-Arbeitsplatz | Kurze Unterweisung: USB-Sticks, Fernwartung, Melden | Jährlich, am Schichtbeginn | Unterschriftenliste mit Datum und Inhalt |
| Administration und Entwicklung | Rollenschulung: Härtung, Rechte, sichere Entwicklung | Jährlich und bei neuen Systemen | Zertifikat oder Teilnahmebestätigung |
| Geschäftsleitung | Risiken erkennen und bewerten, Pflichten nach § 38 BSIG | Regelmäßig, mindestens jährlich empfohlen | Teilnahme je Mitglied mit Datum und Thema |
| Externe mit Zugang | Hausregeln, Melden | Vor dem ersten Zugang | Bestätigung oder Vertragsklausel |
Phishing-Übungen fair und rechtssicher planen
Simulierte Phishing-Mails machen Awareness messbar. Sie berühren aber Arbeitsrecht und Datenschutz. Planen Sie sie deshalb wie ein kleines Projekt.
- Betriebsrat: Gibt es einen Betriebsrat, hat er nach § 87 Abs. 1 Nr. 6 BetrVG mitzubestimmen, wenn eine technische Einrichtung dazu bestimmt ist, Verhalten oder Leistung der Beschäftigten zu überwachen; nach ständiger Rechtsprechung des Bundesarbeitsgerichts genügt dafür schon die objektive Eignung. Ein Werkzeug, das Klicks erfasst, fällt typischerweise darunter. Regeln Sie Zweck, Auswertung und Speicherdauer in einer Betriebsvereinbarung, bevor die erste Mail rausgeht. Im öffentlichen Dienst gilt das jeweilige Personalvertretungsrecht.
- Datenschutz: Legen Sie Zweck, Rechtsgrundlage und Speicherdauer fest und beziehen Sie Ihren Datenschutzbeauftragten ein. Speichern Sie nur, was Sie für den Zweck brauchen (Datenminimierung, Art. 5 Abs. 1 lit. c DSGVO). Prüfen Sie, ob eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO nötig ist.
- Niemand wird vorgeführt: Keine Namenslisten an Vorgesetzte, keine arbeitsrechtlichen Folgen für einen Klick. Wer klickt, landet auf einer kurzen Lernseite. Wer meldet, wird gelobt.
- Summen statt Personen: Werten Sie nach Bereich oder Standort aus, mit einer Mindestgruppengröße, damit niemand erkennbar wird.
- Offen ankündigen: Sagen Sie, dass es Übungen gibt, ohne den Termin zu nennen. Das schafft Vertrauen und stört den Lerneffekt nicht.
Die wichtigste Kennzahl ist nicht die Klickrate, sondern die Meldequote: Wie viele melden eine verdächtige Mail und wie schnell?
Beispiel aus der Industrie
Das Beispiel ist erfunden. Ein Maschinenbauer mit 420 Beschäftigten in drei Schichten fällt unter NIS2. Bisher gab es eine Präsentation im Januar und eine Excel-Liste, die niemand pflegte.
- Grundkurs: 180 Beschäftigte mit PC lernen online in kurzen Einheiten, 240 in der Fertigung bekommen eine Unterweisung von 20 Minuten am Schichtbeginn.
- Geschäftsleitung: Beide Geschäftsführer nehmen an einem Planspiel zu einem Ransomware-Angriff teil.
- Phishing-Übung: Nach einer Betriebsvereinbarung laufen vier Übungen im Jahr. Ausgewertet wird nur nach Abteilung, ab zehn Personen.
- Ergebnis nach einem Jahr: Die Meldequote steigt von 9 auf 31 Prozent. Der Auditor sieht für jede Person Datum, Inhalt und Stand.
Was ein Prüfer sehen will
- Ein Programm: Zielgruppen, Inhalte, Rhythmus und Verantwortliche, gebilligt von der Leitung.
- Zuweisung: Wer muss welche Schulung bis wann machen?
- Teilnahme je Person: Datum, Inhalt oder Version der Schulung, bei Tests das Ergebnis „bestanden“.
- Gültigkeit: Wann läuft eine Schulung ab, wer ist überfällig?
- Geschäftsleitung getrennt: Teilnahme jedes Mitglieds, nicht nur ein Sammeleintrag.
- Wirksamkeit: Kennzahlen als Summen und die Verbesserungen, die daraus folgten.
Ein Ordner mit Teilnahmebescheinigungen und eine Excel-Liste können das leisten. Mühsam wird es, sobald Personen kommen und gehen, Fristen ablaufen und mehrere Standorte zuliefern.
Checkliste
- Zielgruppen und Rollen mit erhöhtem Schulungsbedarf sind festgelegt.
- Das Programm ist schriftlich festgehalten und von der Leitung gebilligt.
- Jede Schulung nennt die Meldestelle für Vorfälle.
- Neue Beschäftigte werden beim Eintritt geschult.
- Der Rhythmus der Auffrischung ist festgelegt und begründet.
- Jedes Mitglied der Geschäftsleitung ist geschult, mit Datum belegt.
- Phishing-Übungen sind mit Betriebsrat und Datenschutz abgestimmt.
- Ergebnisse werden nur als Summen ausgewertet.
- Teilnahme, Gültigkeit und überfällige Personen sind jederzeit abrufbar.
Awareness und Nachweis in Complass
Schluss mit Teilnehmerlisten in Excel und Bescheinigungen im Postfach. In Complass laufen Schulung und Nachweis an einer Stelle:
- Grundkurs: Den Awareness-Grundkurs der Complass Academy weisen Sie allen, einer Abteilung oder einzelnen Personen mit Fälligkeit zu. Beschäftigte lernen mit einem eigenen Zugang, der keinen Platz eines Portal-Nutzers kostet.
- Abschluss und Auffrischung: Abschlusstest, Teilnahmebestätigung als PDF und eine neue Runde nach zwölf Monaten, mit Erinnerung vor Ablauf. Die Lektionen nennen Ihre Meldestelle.
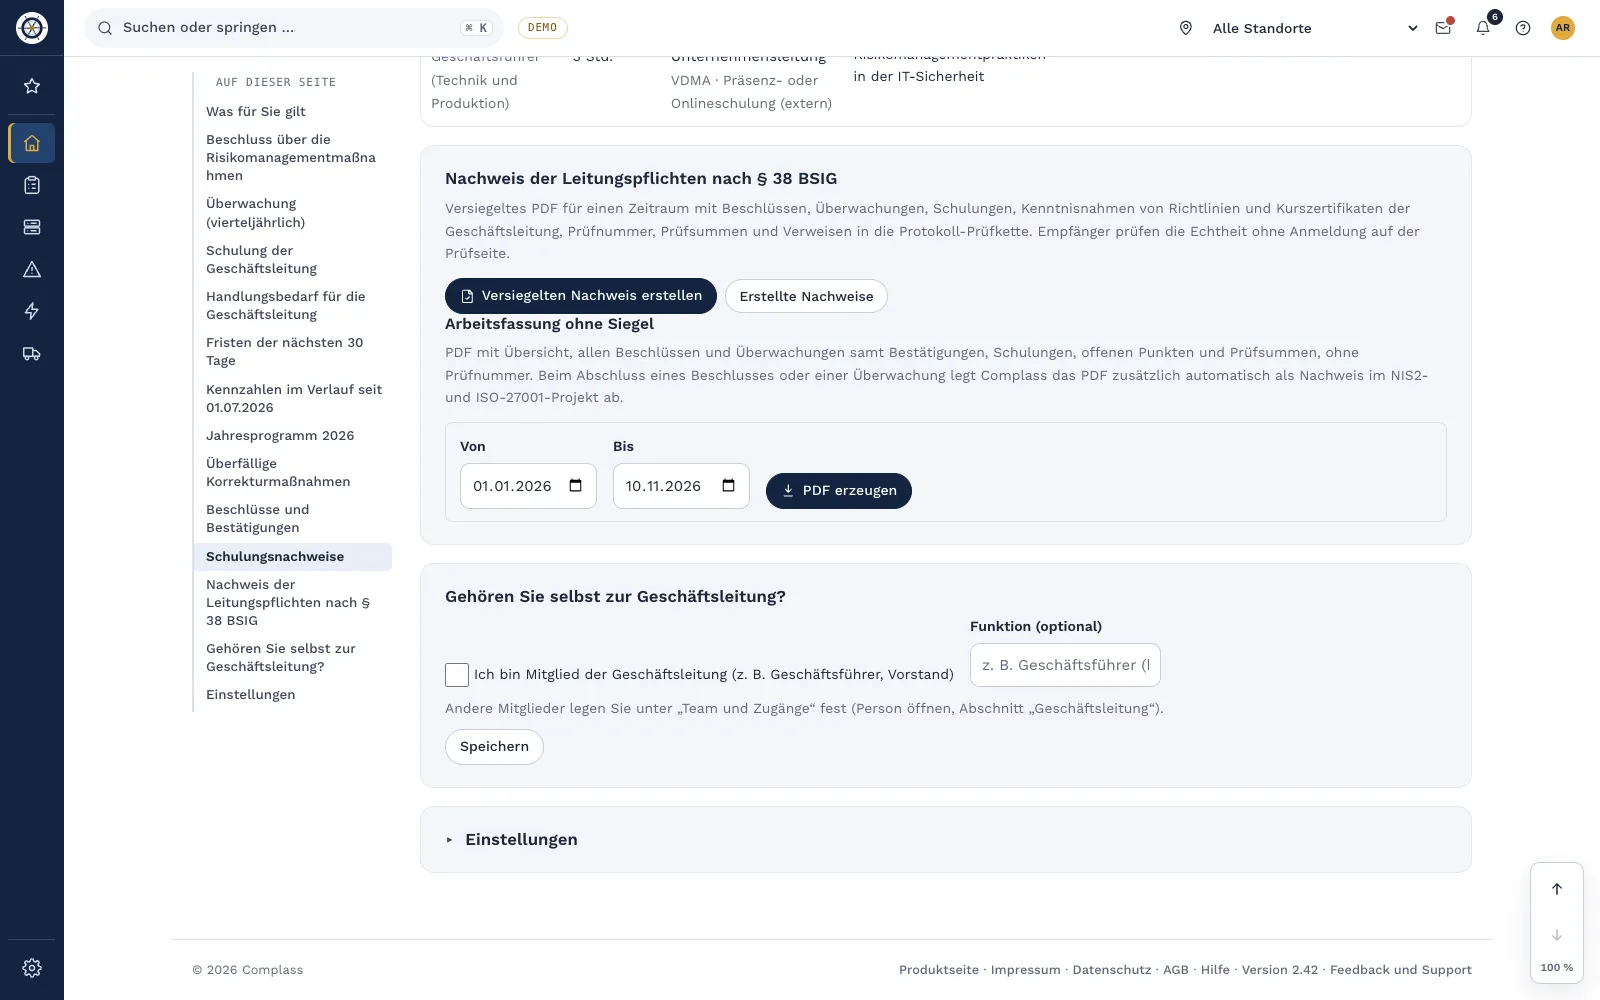
- Schulungsnachweis: Wer welche Schulung braucht, wer sie hat und was abläuft, auf einer Seite, als PDF oder Excel. Administratoren sehen den Stand, nicht die Testergebnisse Einzelner.
- Eigene und externe Schulungen: Präsenzschulungen und Zertifikate anderer Anbieter erfassen Sie je Person mit Datum, Gültigkeit und Datei, auch per CSV-Import.
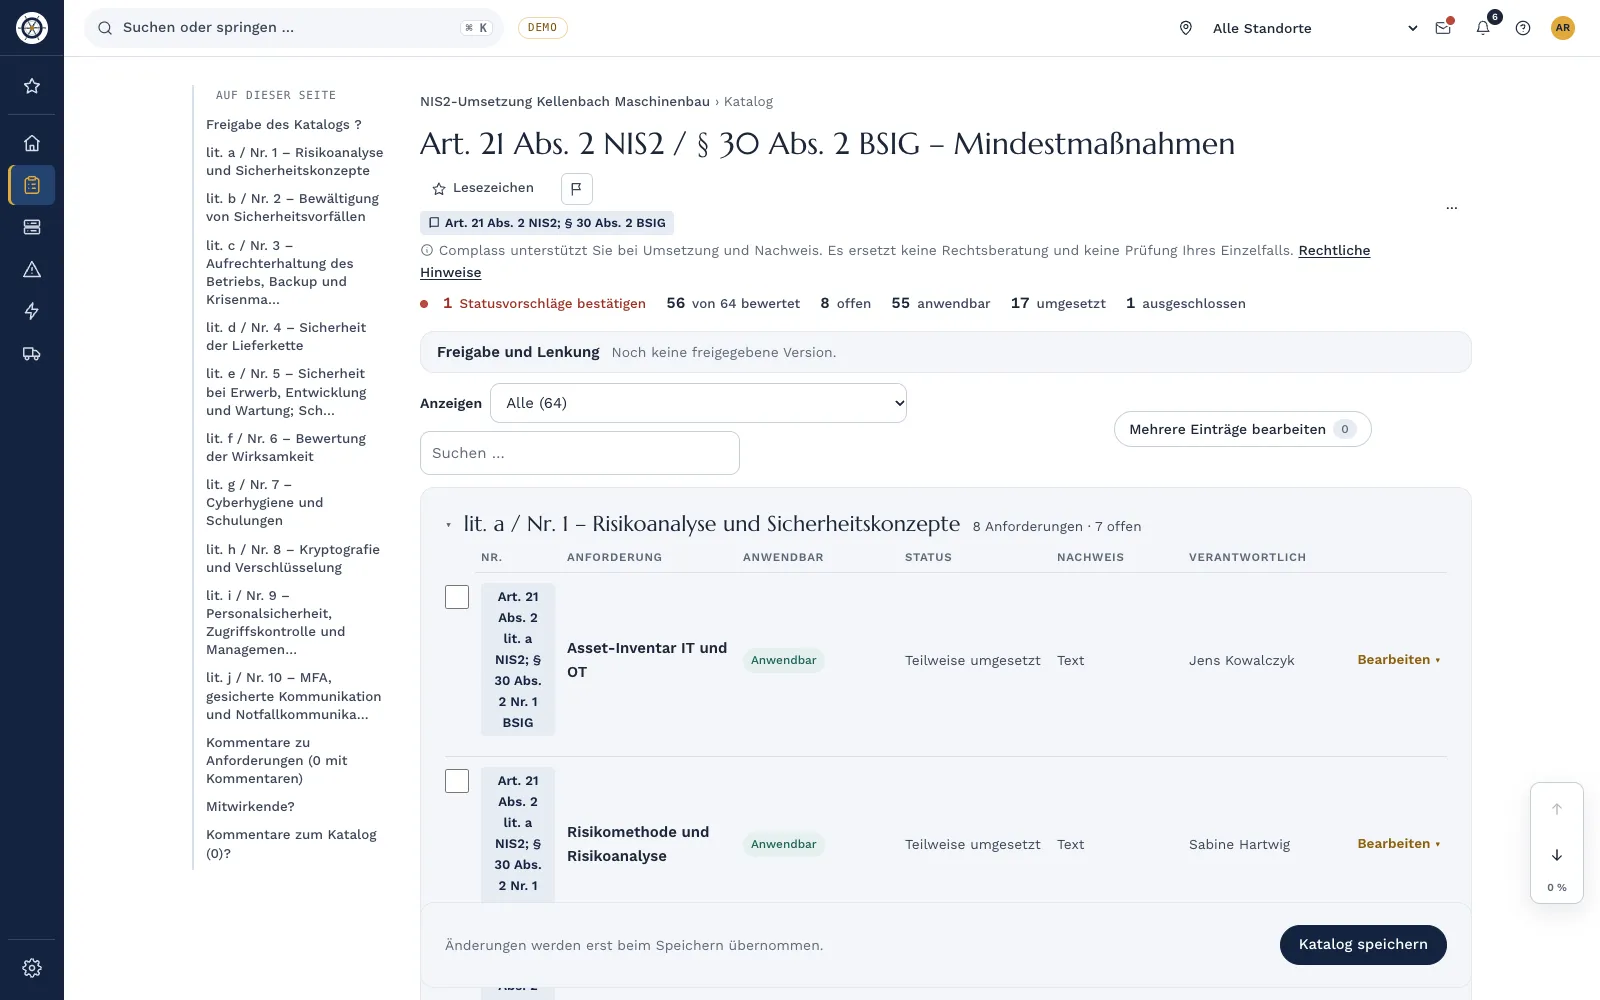
- Geschäftsleitung: Die Schulung nach § 38 Abs. 3 BSIG erscheint als eigene Zeile und fließt in den Nachweis der Leitungspflichten ein.
- Phishing-Ergebnisse: Die CSV-Auswertung Ihres Phishing-Werkzeugs importieren Sie als Nachweis. Complass speichert nur Summen je Kampagne, nie Namen. Bei weniger als fünf Empfängern bleibt nur die Zahl der versendeten Mails.
- Ablage im Katalog: Den Schulungsnachweis legen Sie bei ISO 27001 A.6.3 oder im NIS2-Katalog ab.
Häufige Fragen
Wie oft müssen wir schulen?
Weder BSIG noch NIS2 nennen eine Frequenz. Üblich und gut begründbar sind ein Einstieg beim Eintritt und eine jährliche Auffrischung, dazu Schulungen aus Anlass, etwa nach einem Vorfall.
Muss die Geschäftsleitung wirklich selbst teilnehmen?
Ja. § 38 Abs. 3 BSIG richtet sich an die Geschäftsleitung selbst. Eine Vertretung durch den ISB oder die IT reicht nicht.
Dürfen wir auswerten, wer geklickt hat?
Rechtlich hängt das von Betriebsvereinbarung, Zweck und Rechtsgrundlage ab. Für den Lerneffekt brauchen Sie es nicht. Summen je Bereich zeigen, wo Sie nachschulen sollten, ohne Einzelne vorzuführen.
Reicht ein E-Learning für alle?
Für Büroarbeitsplätze oft ja. Beschäftigte ohne PC-Arbeitsplatz erreichen Sie besser mit kurzen Unterweisungen vor Ort. Rollen mit mehr Verantwortung brauchen zusätzlich vertiefende Schulungen.
Zählen Zertifikate externer Anbieter?
Ja, wenn Inhalt und Datum zur Rolle passen. Halten Sie Anbieter, Datum, Gültigkeit und die Bescheinigung je Person fest.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie aus Zuweisung, Kurs und Nachweis ein Bild entsteht, das Prüfer und Geschäftsleitung verstehen.
Weiterlesen
- Leitfaden „Geschäftsleitung und NIS2: § 38 BSIG“
- Leitfaden „NIS2 umsetzen: der Leitfaden in Schritten“
- Leitfaden „Informationssicherheitsleitlinie erstellen“
- Complass Academy: Kurse, Abschlusstest und Nachweis
- NIS2 und BSIG in Complass
- ISO 27001 in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall, insbesondere nicht die arbeits- und datenschutzrechtliche Prüfung von Phishing-Übungen. Maßgeblich sind der aktuelle Wortlaut von BSIG, BetrVG und DSGVO und Ihre lizenzierte Ausgabe der ISO/IEC 27001. Stand: November 2026.