


Dieser Leitfaden zeigt, was jede Verordnung verlangt, wo sich die Anforderungen decken und wie Sie die Arbeit nur einmal machen. Die Beispiele sind erfunden.
Zwei Verordnungen, zwei Blickwinkel
Die Maschinenverordnung schützt Personen vor Gefährdungen durch die Maschine. Neu gegenüber der Maschinenrichtlinie sind zwei Anforderungen mit Cyberbezug in Anhang III:
- Abschnitt 1.1.9, Schutz gegen Korrumpierung: Der Anschluss anderer Einrichtungen und der Fernzugriff dürfen nicht zu einer gefährlichen Situation führen. Sicherheitsrelevante Hardware, Software und Daten sind kenntlich zu machen und angemessen gegen unbeabsichtigte oder vorsätzliche Korrumpierung zu schützen. Die Maschine muss ihre sicherheitsrelevante Software identifizieren und Nachweise für Eingriffe sammeln.
- Abschnitt 1.2.1, Sicherheit und Zuverlässigkeit von Steuerungen: Steuerungen müssen auch vernünftigerweise vorhersehbaren böswilligen Versuchen Dritter standhalten, die zu einer Gefährdung führen. Eingriffe und nachträglich hochgeladene Versionen der Sicherheitssoftware werden in einem Rückverfolgungsprotokoll festgehalten.
Der CRA schaut weiter. Er verlangt für Produkte mit digitalen Elementen ein angemessenes Cybersicherheitsniveau insgesamt (Anhang I Teil I), dazu Schwachstellenbehandlung und Sicherheitsupdates über den Supportzeitraum (Anhang I Teil II) und Meldungen an Behörden (Art. 14, seit dem 11. September 2026). Ob Ihr Produkt darunter fällt, entscheidet Art. 2 Abs. 1: Es braucht eine direkte oder indirekte Datenverbindung mit einem Gerät oder Netz. Die meisten vernetzten Maschinen erfüllen das.
Was sich überschneidet und was nicht
| Thema | Maschinenverordnung | CRA |
|---|---|---|
| Schutzziel | Gefährdungen für Personen | Cybersicherheit des Produkts insgesamt |
| Cyber-Anforderungen | Anhang III Abschn. 1.1.9 und 1.2.1 | Anhang I Teil I und Teil II |
| Gilt ab | 20. Januar 2027 (Art. 54) | 11. Dezember 2027, Meldepflichten seit 11. September 2026 (Art. 71) |
| Risikobetrachtung | Risikobeurteilung nach Anhang III, Cyber-Bedrohungen eingeschlossen | Cybersicherheitsrisikobewertung |
| Software-Stand | Sicherheitsrelevante Software identifizierbar, Eingriffe nachweisbar | Sicherheitsupdates, Schwachstellenbehandlung |
| Vermutungswirkung | Harmonisierte Normen (Art. 20 Abs. 1), Zertifizierung nach Verordnung (EU) 2019/881 (Art. 20 Abs. 9) | Eigene harmonisierte Normen und Verfahren |
| Erklärung | Eine Erklärung für alle Rechtsakte (Art. 21 Abs. 3) | Eine Erklärung für alle Rechtsakte (Art. 28 Abs. 3) |
Die Tabelle zeigt: Die Themen sind ähnlich, die Maßstäbe nicht gleich. Die Maschinenverordnung fragt, ob ein Angriff zu einer Gefährdung führen kann. Der CRA fragt, ob das Produkt überhaupt angemessen geschützt ist, auch wenn kein Mensch gefährdet wird, etwa bei Datenabfluss oder Ausfall.
Gibt es eine Konformitätsvermutung über den CRA?
Nein, keine automatische. Erwägungsgrund 53 des CRA sagt, dass die Erfüllung der CRA-Anforderungen die Einhaltung von Anhang III Abschn. 1.1.9 und 1.2.1 der Maschinenverordnung erleichtern kann. Diesen Zusammenhang muss der Hersteller aber selbst nachweisen, etwa mit harmonisierten Normen oder anderen technischen Spezifikationen nach einer Risikobewertung. Die Konformitätsbewertungsverfahren beider Verordnungen sind einzuhalten.
Eine echte Vermutungswirkung für 1.1.9 und 1.2.1 sieht die Maschinenverordnung auf zwei Wegen vor:
- Harmonisierte Normen unter der Verordnung (EU) 2023/1230, soweit sie die Anforderung abdecken (Art. 20 Abs. 1). Stand November 2026 war unter der Maschinenverordnung noch keine harmonisierte Norm im Amtsblatt veröffentlicht; die Kommission hat die erste Liste für Ende 2026 angekündigt. Die Listen unter der Maschinenrichtlinie 2006/42/EG gelten nicht automatisch weiter. Prüfen Sie den aktuellen Stand, bevor Sie sich darauf stützen.
- Cybersicherheitszertifizierung nach der Verordnung (EU) 2019/881 (Art. 20 Abs. 9), soweit Zertifikat oder Erklärung die Anforderungen abdecken und die Fundstellen des Schemas im Amtsblatt stehen. Ein Zertifikat für ein einzelnes Bauteil deckt nicht automatisch die ganze Maschine ab.
Ohne Vermutungswirkung bleiben andere Spezifikationen wie IEC 62443-4-2 als Nachweis zulässig. Dann begründen Sie in den technischen Unterlagen selbst, warum die Anforderungen erfüllt sind (Anhang IV Teil A).
Ein Hinweis zu Art. 12 CRA: Er betrifft Hochrisiko-KI-Systeme nach der KI-Verordnung, nicht Maschinen im Allgemeinen. Auch die Pflicht zu einer einzigen technischen Dokumentation nach Art. 31 Abs. 3 CRA gilt nur für diese Produkte. Für andere Maschinen ist eine gemeinsame Dokumentation sinnvoll, aber nicht vorgeschrieben.
Fünf Schritte, damit Sie die Arbeit nur einmal machen
- Einordnen. Klären Sie je Maschine oder Baureihe: Maschine, dazugehöriges Produkt oder unvollständige Maschine? Hat sie digitale Elemente mit Datenverbindung? Welche Rolle hat Ihr Unternehmen?
- Eine Bedrohungsanalyse. Erstellen Sie eine Analyse für beide Verordnungen und kennzeichnen Sie die Szenarien, die Personen gefährden können. Diese gehören zusätzlich in die Risikobeurteilung nach Anhang III.
- Ein Entwicklungsprozess. Ein sicherer Entwicklungsprozess, zum Beispiel nach IEC 62443-4-1, trägt beide Verordnungen.
- Eine Anforderungsliste. Bilden Sie die Anforderungen an Komponenten, etwa nach IEC 62443-4-2, auf CRA Anhang I und auf Anhang III Abschn. 1.1.9 und 1.2.1 ab. So sehen Sie, welcher Nachweis mehrfach zählt.
- Eine Erklärung. Stellen Sie eine einzige EU-Konformitätserklärung aus, in der beide Rechtsakte mit Fundstelle stehen (Art. 21 Abs. 3 Maschinenverordnung, Art. 28 Abs. 3 CRA). Das Update-Konzept und die technischen Unterlagen führen Sie gemeinsam mit Querverweisen.
Die zeitliche Nähe der beiden Stichtage hilft: Wer 2027 die Nachweise für 1.1.9 und 1.2.1 aus derselben Risikobeurteilung erstellt, hat einen großen Teil der CRA-Arbeit schon erledigt.
Beispiel aus dem Maschinenbau
Das Beispiel ist erfunden. Ein Hersteller von Verpackungsmaschinen liefert eine Baureihe mit Sicherheitssteuerung, Bedienpanel und einem Gateway für die Fernwartung.
- Einordnung: Die Maschine fällt unter die Maschinenverordnung. Panel und Gateway haben eine Datenverbindung, die Maschine ist damit auch ein Produkt mit digitalen Elementen nach dem CRA.
- Gemeinsame Analyse: Vier Bedrohungsszenarien, davon zwei mit Gefährdung für Personen, etwa ein manipulierter Parameter der Schutztür. Diese zwei gehen zusätzlich in die Risikobeurteilung nach Anhang III.
- Einmal nachweisen: Zugriffsschutz, Integritätsprüfung der Firmware und Protokollierung werden einmal getestet. Der Bericht zählt für CRA Anhang I und für 1.1.9 und 1.2.1.
- Ergebnis: Eine EU-Konformitätserklärung für Maschinenverordnung, CRA und EMV-Richtlinie, ein Update-Konzept, eine technische Dokumentation mit Querverweisen.
Checkliste
- Jede Maschine oder Baureihe ist nach Maschinenverordnung und CRA eingeordnet.
- Die Rolle Ihres Unternehmens ist geklärt, auch bei Umbauten.
- Es gibt eine Bedrohungsanalyse, Szenarien mit Gefährdung für Personen sind gekennzeichnet.
- Die Risikobeurteilung nach Anhang III berücksichtigt Cyber-Bedrohungen.
- Der Nachweisweg für 1.1.9 und 1.2.1 ist festgelegt: Norm, Zertifizierung oder eigene Begründung.
- Die Anforderungen an Komponenten sind auf beide Verordnungen abgebildet.
- Sicherheitsrelevante Software ist identifizierbar, Eingriffe werden protokolliert.
- Update-Konzept und Supportzeitraum sind festgelegt.
- Die EU-Konformitätserklärung nennt alle Rechtsakte mit Fundstelle.
CRA und Maschinenverordnung in Complass
Zwei Excel-Matrizen, zwei Ordner mit Nachweisen und eine Erklärung, die per E-Mail zwischen Konstruktion und Qualitätsmanagement pendelt: So entsteht doppelte Arbeit. In Complass arbeiten beide Verordnungen zusammen:
- Betroffenheitscheck: Er prüft für Ihr Unternehmen, ob der CRA und die Maschinenverordnung gelten, mit Begründung und Fundstelle.
- Modul Maschinenverordnung: Neun Phasen bis zur CE-Kennzeichnung, ein Katalog zu Anhang III mit Cyberbezug und Vorlagen, unter anderem für die Bedrohungsanalyse, den Nachweis zu 1.1.9 und 1.2.1 und das Software- und Update-Konzept.
- Einmal nachweisen: „Auch gefordert in“ zeigt, wo dieselbe Maßnahme in einem anderen Regelwerk zählt. Mit „Verknüpfen“ übernehmen Sie Status, Nachweistext und Dateien laufend aus dem anderen Projekt.
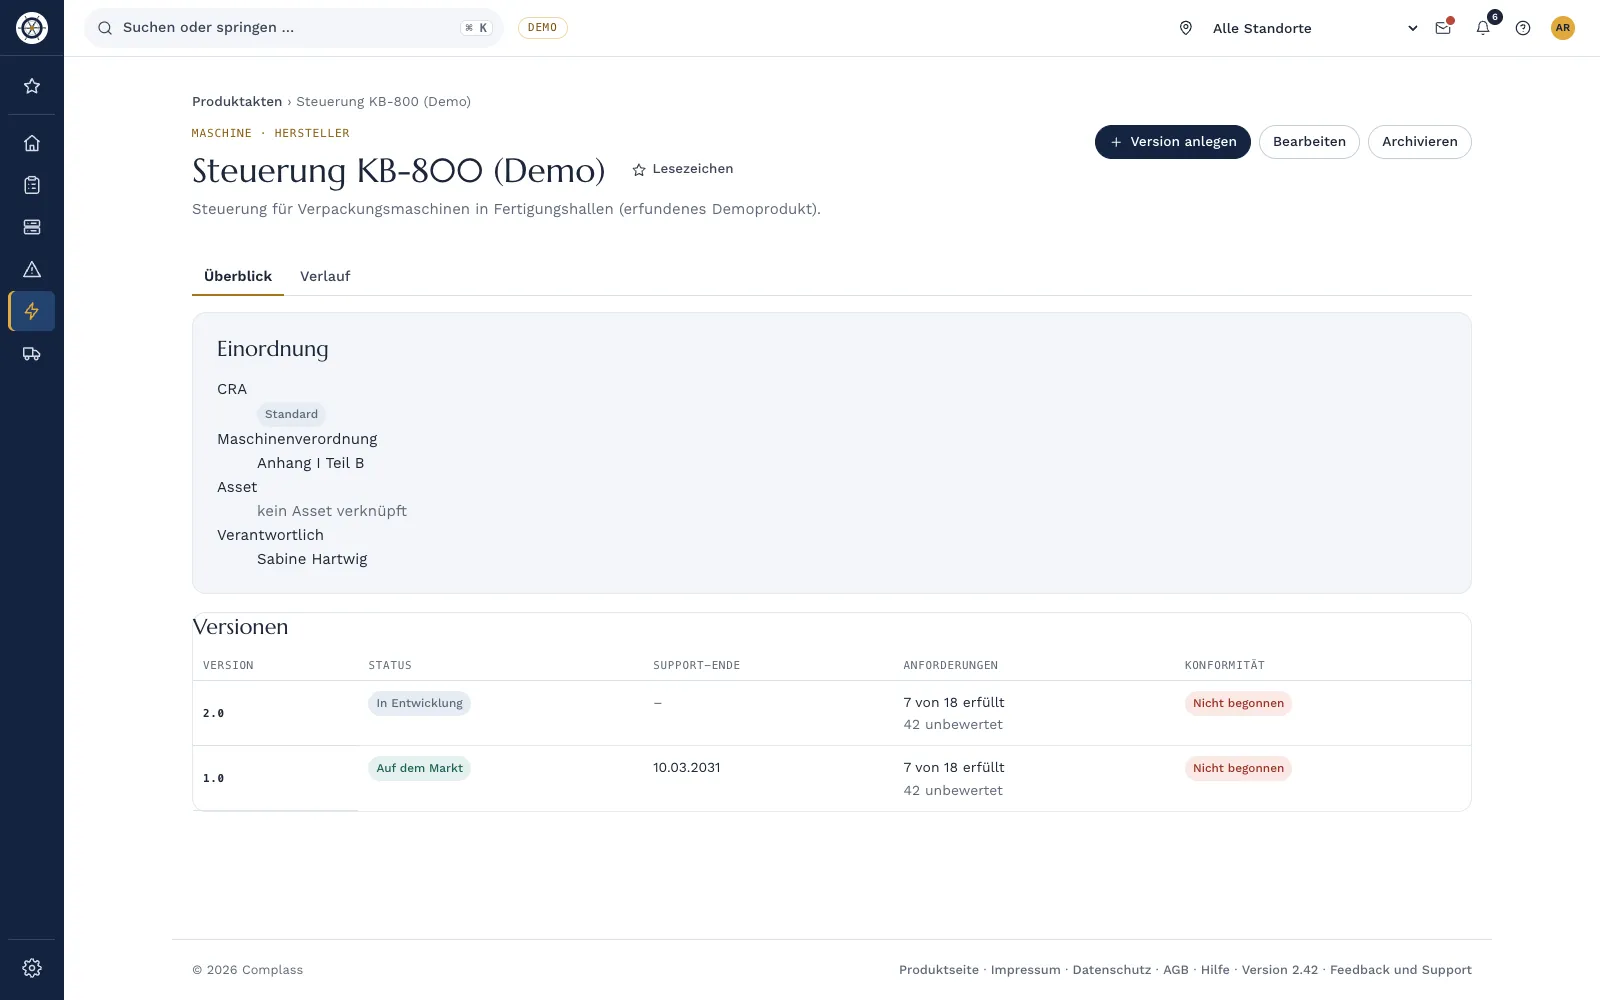
- Produktakte: Je Produkt und Version stehen Anforderungen aus CRA Anhang I und Maschinenverordnung Anhang III, Supportzeitraum, SBOM und Konformitätsstatus an einer Stelle.
- Gemeinsame Erklärung: Aus der Produktakte entsteht ein Entwurf der EU-Konformitätserklärung für CRA und Maschinenverordnung. Die Entscheidung und die Unterschrift bleiben bei Ihnen.
Häufige Fragen
Reicht die CE-Kennzeichnung nach der Maschinenverordnung für den CRA?
Nein. Fällt die Maschine unter beide Verordnungen, müssen Sie beide erfüllen und die Konformitätsbewertung nach beiden durchlaufen. Die eine EU-Konformitätserklärung nennt dann beide Rechtsakte.
Erfüllt eine CRA-konforme Maschine automatisch 1.1.9 und 1.2.1?
Nein. Erwägungsgrund 53 CRA spricht von Erleichterung, nicht von Vermutung. Sie müssen begründen, warum Ihre CRA-Maßnahmen die Anforderungen der Maschinenverordnung abdecken.
Welcher Stichtag kommt zuerst?
Die Maschinenverordnung gilt ab dem 20. Januar 2027, der CRA vollständig ab dem 11. Dezember 2027. Die Meldepflichten nach Art. 14 CRA gelten bereits seit dem 11. September 2026.
Wir bauen Anlagen beim Kunden um. Betrifft uns das?
Möglicherweise. Wer eine Maschine wesentlich verändert, gilt nach der Maschinenverordnung als Hersteller (Art. 18). Prüfen Sie jeden Umbau einzeln, auch reine Software-Änderungen.
Brauchen wir zwei technische Dokumentationen?
Inhaltlich brauchen Sie die Angaben nach Anhang IV Teil A Maschinenverordnung und nach Anhang VII CRA. Wie Sie sie bündeln, entscheiden Sie selbst. Eine gemeinsame Dokumentation mit Querverweisen spart Pflegeaufwand.
In einer Demo zeigen wir Ihnen an der Demo-Firma, wie aus einer Bedrohungsanalyse Nachweise für CRA und Maschinenverordnung werden.
Weiterlesen
- Leitfaden „Vom CRA betroffen? Prüfung in fünf Fragen“
- Leitfaden „CRA-Konformitätsbewertung und CE-Kennzeichnung“
- Leitfaden „CRA und IEC 62443: was sich überschneidet“
- Whitepaper Maschinenverordnung
- Maschinenverordnung in Complass
Keine Rechtsberatung. Dieser Leitfaden gibt einen allgemeinen Überblick und ersetzt nicht die Prüfung im Einzelfall. Maßgeblich sind der aktuelle Wortlaut der Verordnungen (EU) 2023/1230 und 2024/2847 und Ihre lizenzierten Ausgaben der Normen. Stand: November 2026.